Managed Hosting / Redmine Produkte / Redmine Passwords Plugin
Was wäre, wenn Dein Team Kennwörter sicher im Projekt organisieren könnte?
Verwalte Deine geschäftlichen Passwörter zentral, übersichtlich und sicher, direkt dort, wo Dein Projektmanagement stattfindet. Mit der teamfähigen Kennwortverwaltung für Redmine, unternehmensweit.
Teamfähige Kennwortverwaltung für Redmine
Das Redmine Passwords Plugin ist eine teamfähige Passwortverwaltung direkt in Redmine. Mit dieser verwaltest Du zentral und übersichtlich Zugangsdaten und Kennwörter in Redmine und teilst sie einfach und sicher mit Deinen Kollegen.
Für wen lohnt sich das?
Für Teams, die schon mit Redmine arbeiten und Zugangsdaten pro Projekt teilen:
- Agenturen: Zugänge zu Kundenwebsites, Hosting und Tools, sauber getrennt pro Kundenprojekt.
- IT und Betrieb: Server, Netzwerkgeräte und Unternehmenssoftware an einem Ort.
- Entwicklungsteams: Zugänge für Test-, Staging- und Produktivumgebungen.
- Projekte mit Kunden: Kunden übergeben Zugangsdaten sicher, statt sie per E-Mail zu schicken.
Warum in Redmine? Die Kennwörter liegen beim Projekt und sind mit Tickets verknüpft. Es gelten dieselben Rollen und Rechte wie im Rest von Redmine. Kommt jemand ins Projekt oder geht, ändert sich der Zugriff automatisch. Ein zweites Werkzeug mit eigener Benutzerverwaltung brauchst Du nicht.
Für persönliche Kennwörter mit automatischem Ausfüllen im Browser bleibt ein persönlicher Passwort-Manager die bessere Wahl.
Einfach und sicher anzuwenden.
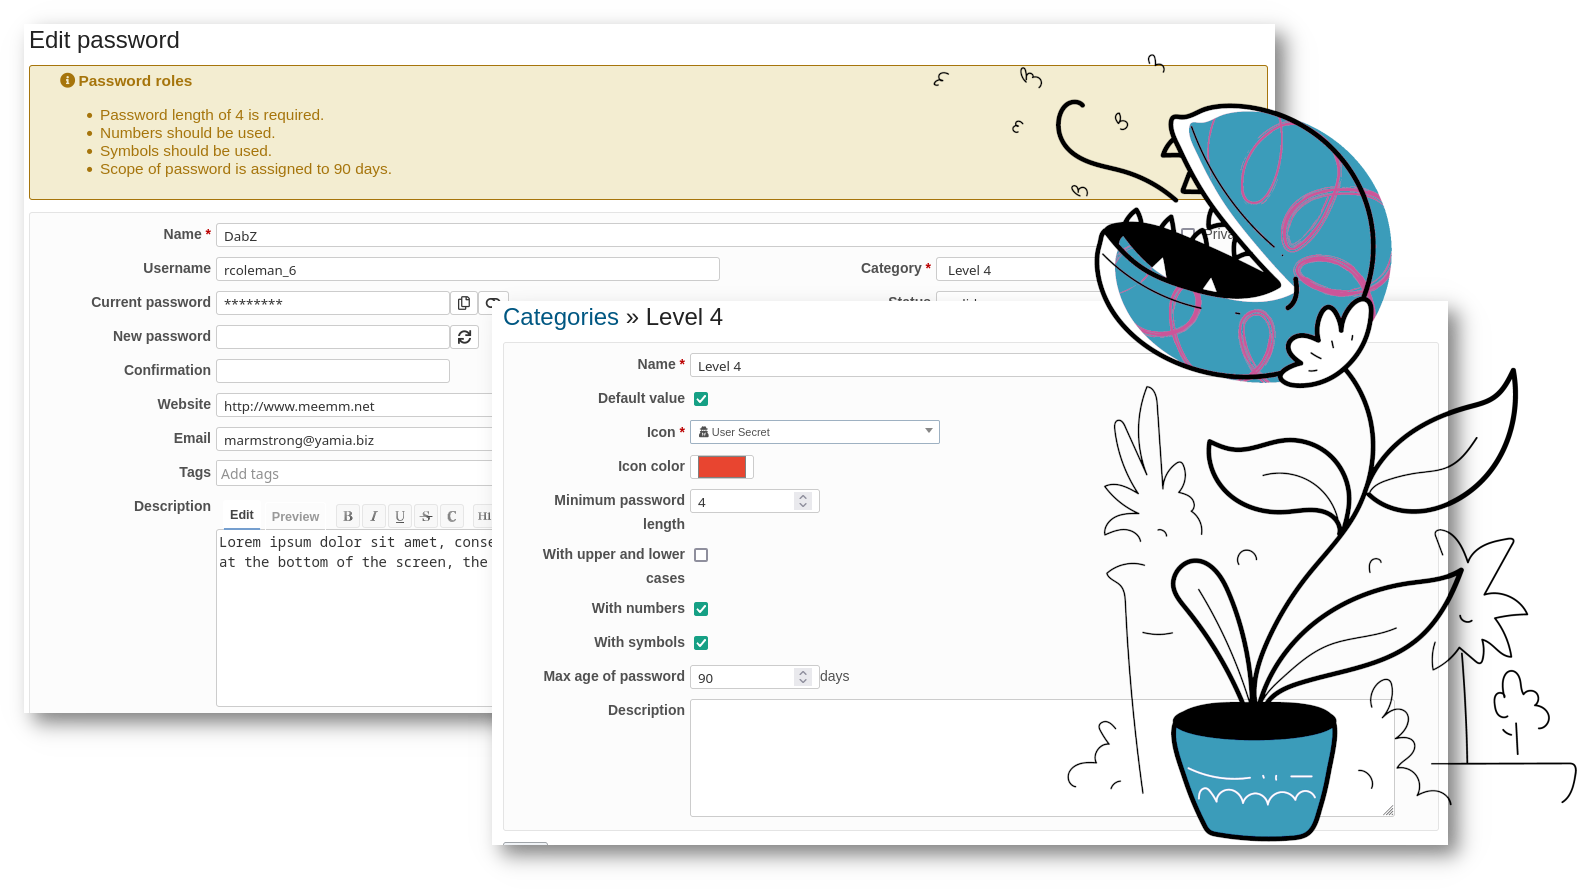
Für die Datensicherheit sorgt die bewährte Verschlüsselung von Redmine (AES-256-CBC). Für das sichere Verwalten und Teilen das rollenbasierte Rechte- und Zugriffsmanagement von Redmine. Für die einfache Erstellung sicherer Kennwörter ein Passwortgenerator, der sich an die Regeln der jeweiligen Kategorie hält. Kennwort und Benutzername kopierst Du mit einem Klick.
Verschlüsselungsmethode
Für maximale Kompatibilität mit neueren Redmine Versionen wird die Verschlüsselungsmethode von Redmine verwendet. Voraussetzung ist ein Schlüssel (database_cipher_key) in der Redmine-Konfiguration. Ist er hinterlegt, werden Kennwort und Beschreibung jedes neuen Eintrags automatisch verschlüsselt in der Datenbank gespeichert, bereits vorhandene Einträge einmalig per Skript. Den Schlüssel kannst Du bei Bedarf wechseln: Kennwörter per Skript entschlüsseln, neuen Schlüssel hinterlegen und wieder verschlüsseln. Redmine-eigene verschlüsselte Felder behandelst Du dabei genauso (rake db:decrypt und db:encrypt). Der verwendete Verschlüsselungsstandard ist Advanced Encryption Standard (AES-256-CBC).
Kennwortregeln, die mitdenken
Jedes Kennwort gehört zu einer Kategorie, zum Beispiel Server, E-Mail oder Kundenzugang. Die Kategorie legt fest, was ein gutes Kennwort ist:
- Regeln: Mindestlänge, Groß- und Kleinbuchstaben, Ziffern und Sonderzeichen. Der Generator hält sich daran.
- Passwortstärke: Redmine zeigt, ob ein Kennwort schwach, ok, stark oder sehr stark ist, und weist in der Detailansicht darauf hin, wenn ein Eintrag gegen die Regeln seiner Kategorie verstößt.
- Höchstalter: Pro Kategorie legst Du fest, wie lange ein Kennwort gilt. Die Detailansicht zeigt dann, wie viele Tage es noch gültig ist.
- Status: Jedes Kennwort ist gültig, zu prüfen oder ungültig. Über Filter findest Du schnell alles, was erneuert werden muss.
- Verlauf: Jede Änderung wird festgehalten, ohne dass alte Kennwörter gespeichert werden.
Gut zu wissen vor dem Kauf
- Sichere Anmeldung: Redmine bietet eine Zwei-Faktor-Anmeldung. Das schützt auch die Kennwörter.
- Wenn jemand das Team verlässt: Der Zugriff endet mit der Projektmitgliedschaft. Die Kennwörter bleiben im Projekt.
- Backup: Die Kennwörter stecken in der normalen Redmine-Sicherung. Sichere den Schlüssel mit. Ohne ihn bleibt die Sicherung unlesbar.
- Kunden und Partner: Externe bekommen eine eingeschränkte Rolle. Sie sehen nur die Kennwörter ihres Projekts. Private Einträge nur, wenn sie ihnen zugewiesen sind.
- Export: Ein Export nach CSV oder XLSX kann Kennwörter im Klartext enthalten. Deshalb gibt es dafür ein eigenes Rollenrecht.
- Was das Plugin nicht ist: keine Browser-Erweiterung mit automatischem Ausfüllen. Und kein Protokoll darüber, wer ein Kennwort angesehen hat.
Dein Team unterstützen. Produktivität erhöhen. Ziele schneller erreichen.
Unser Ziel ist es anspruchsvollen Kunden ein qualitativ hochwertiges Produkt mit echtem Mehrwert zu liefern. Verändere jetzt Dein tägliches Arbeiten mit Redmine.

Warum Kunden Redmine Passwords mögen
- Es ist sicher. Zentraler Ablageort für sichere Speicherung und Weitergabe von Zugangsdaten. Kennwort und Beschreibung liegen verschlüsselt (AES-256-CBC) in der Datenbank.
- Es ist einfach. Zentrale Kennwortadministration und Zugriff auf die Passwörter.
- Es ist teamfähig. Für Teams geeignet. Berechtigte Teammitglieder kommen jederzeit an die Kennwörter, auch wenn Kollegen gerade nicht da sind.
Produkt Highlights
- Kennwörter pro Projekt anlegen, teilen, taggen und als Privat markieren
- Filterbare, speicherbare Listen, auch projektübergreifend
- Verschlüsselte Ablage (AES-256-CBC)
- Generator, Kategorie-Regeln und Passwortstärke
- Verknüpfung mit Tickets, DB-Einträgen und Kontakten (mit DB bzw. ServiceDesk Plugin)
- CSV-Import, Export mit eigenem Rollenrecht
- Benutzerdefinierte Felder und Änderungsverlauf
- Wiki-Makros und Dashboard-Blöcke, ab v4.7.0 mit dem flexiblen Diagramm-Block Chart: Passwörter
Löst typische Probleme
- Kennwörter liegen nicht mehr offen in der Projektwiki.
- Niemand schickt Passwörter mehr per E-Mail oder Chat.
- Nur berechtigte Projektmitglieder sehen die Kennwörter, Administratoren ohne Mitgliedschaft nicht.
- Filter für Sicherheitsprüfungen finden schwache und veraltete Kennwörter.
- Das Wissen bleibt im Team, auch wenn jemand fehlt oder geht.
Theorie ist gut - Praxis ist besser!
Hol Dir jetzt eine Lizenz für unser professionelles Redmine Plugin. Fang an mit den richtigen Daten zu arbeiten. Für anspruchsvolle Anwender.
12 Monate Plugin Support & Updates inklusive.
Passwords Plugin v4.6.0 kaufen
Bezahlbare Preise unabhängig von Deiner Teamgröße